Συναγερμός στο Instagram: Διαρροή δεδομένων 17,5 εκατ. λογαριασμών και απάτες με ψεύτικα email
Εκατομμύρια χρήστες του Instagram δέχονται ύποπτα μηνύματα επαναφοράς κωδικού μετά από διαρροή προσωπικών στοιχείων.
Μια υπόθεση μεγάλης κλίμακας φαίνεται να ταράζει το Instagram, καθώς περίπου 17,5 εκατομμύρια λογαριασμοί φέρονται να έχουν εκτεθεί σε διαρροή προσωπικών δεδομένων. Τις τελευταίες ημέρες, χιλιάδες χρήστες αναφέρουν ότι λαμβάνουν μαζικά email για επαναφορά κωδικού πρόσβασης, χωρίς να έχουν οι ίδιοι υποβάλει σχετικό αίτημα.
Το φαινόμενο έχει σημάνει συναγερμό στους ειδικούς, καθώς τα μηνύματα αυτά μοιάζουν απολύτως νόμιμα και ενδέχεται να αποτελούν μέρος οργανωμένης απόπειρας ηλεκτρονικής απάτης. Παρότι η Meta δεν έχει επιβεβαιώσει επισήμως το περιστατικό, οι ενδείξεις δείχνουν μια διαρροή που μπορεί να έχει σοβαρές συνέπειες.
Τι δεδομένα έχουν διαρρεύσει
Σύμφωνα με πληροφορίες από εταιρείες κυβερνοασφάλειας, τα δεδομένα που φέρονται να έχουν διαρρεύσει περιλαμβάνουν ονόματα χρηστών, ονοματεπώνυμα, διευθύνσεις email, αριθμούς τηλεφώνου και σε ορισμένες περιπτώσεις φυσικές διευθύνσεις. Αν και δεν υπάρχουν ενδείξεις ότι έχουν υποκλαπεί κωδικοί πρόσβασης, οι ειδικοί προειδοποιούν ότι ακόμη και αυτά τα στοιχεία αρκούν για απάτες ταυτότητας και στοχευμένες επιθέσεις phishing.
Η υπόθεση ήρθε στο φως μετά από προειδοποίηση εταιρείας κυβερνοασφάλειας, η οποία ανέφερε ότι τα δεδομένα κυκλοφορούν ήδη στο σκοτεινό διαδίκτυο. Εκτιμάται ότι η αρχική υποκλοπή έγινε το 2024 μέσω κατάχρησης του API του Instagram, όταν χάκερ κατάφερε να παρακάμψει μηχανισμούς ασφαλείας και να συλλέξει μαζικά πληροφορίες χρηστών.
Λίγες ημέρες αργότερα, τα δεδομένα φέρονται να δημοσιεύτηκαν δωρεάν σε γνωστό φόρουμ διαρροών, γεγονός που αύξησε κατακόρυφα τον κίνδυνο κατάχρησής τους από κυβερνοεγκληματίες.
Πώς δρουν οι απατεώνες και τι να προσέξεις
Το μήνυμα περιλαμβάνει ένα μεγάλο μπλε κουμπί με την ένδειξη «Reset Password», καθώς και το κείμενο: «If you ignore this message, your password will not be changed. If you didn’t request a password reset, let us know». Όπως επισημαίνουν οι ειδικοί, οι κυβερνοεγκληματίες βασίζονται στον πανικό των χρηστών, προσδοκώντας ότι θα πατήσουν βιαστικά το κουμπί ή τον σύνδεσμο, χωρίς να εξετάσουν το ενδεχόμενο απάτης.
Οι ειδικοί συνιστούν στους χρήστες να μην πατούν ποτέ σε συνδέσμους από τέτοια email και να ελέγχουν απευθείας τις ρυθμίσεις ασφαλείας από την εφαρμογή ή την επίσημη ιστοσελίδα του Instagram. Η ενεργοποίηση ελέγχου ταυτότητας δύο παραγόντων θεωρείται πλέον απαραίτητη.
Πηγή: gazzetta.gr/plus
πηγή στην Google

Συνδέσου με την ομάδα του lamiareport.gr στο Viber για άμεση ενημέρωση
Ακολούθησε το LamiaReport.gr στο Google News για όλες τς τελευταίες χρηστικές ειδήσεις

Ακολούθησε το LamiaReport στο Facebook ...για να μη χάνεις είδηση!
Μη μιλάτε άσχημα στην τεχνητή νοημοσύνη μας, το απαγορεύουμε, λέει η Anthropic στους χρήστες του Claude
Η Anthropic υποστηρίζει ότι η πολιτική θα εφαρμόζεται μόνο σε «ακραίες περιπτώσεις» επαναλαμβανόμενης κακοποίησης.
Τρομακτικά ευρήματα για την τεχνητή νοημοσύνη: Το «παραθυράκι» ασφαλείας που μπορεί να εκμεταλλευτεί ένας τρομοκράτης
Τα ChatGPT, Claude και Gemini μπορούν να δώσουν απαντήσεις που βοηθούν τρομοκράτες.
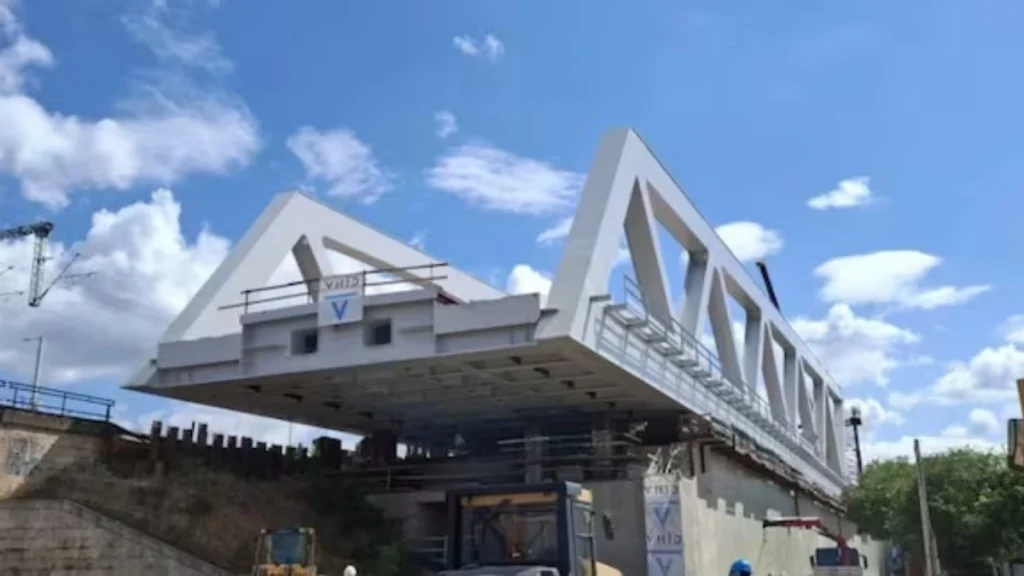
Μετέφεραν και εγκατέστησαν γέφυρα 2.200 τόνων στην Βουδαπέστη: Η απίστευτη επιχείρηση που κράτησε λίγες μέρες (ΒΙΝΤΕΟ)
Χρειάστηκαν 176 κινητήριοι άξονες για να μετακινηθεί μια γέφυρα 2.200 τόνων στην Βουδαπέστη, χωρίς να παραμείνει κλειστός ο δρόμος για πολλές ημέρες.
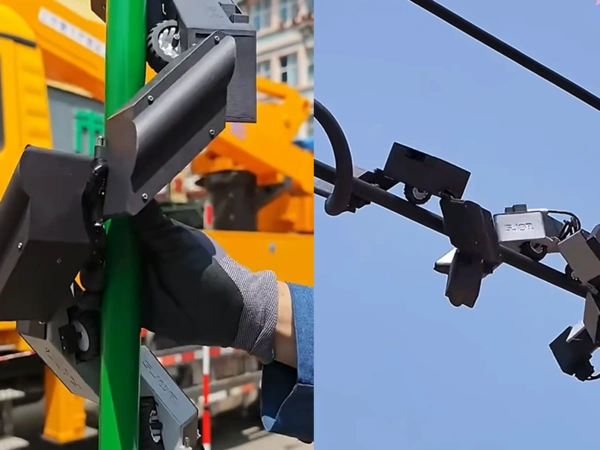
Πολύ μπροστά η Κίνα: Ρομπότ «φίδι» σκαρφαλώνει σε καλώδια για να ελέγχει το δίκτυο ηλεκτροδότησης
Η Κίνα έχει επιστρατεύσει ένα ρομπότ σε σχήμα φιδιού, για να επιθεωρεί τις γραμμές μεταφοράς ηλεκτρικού φορτίου.
Η ηλεκτρονική συσκευή που κανείς δεν αποσυνδέει κατά τη διάρκεια καταιγίδας και μπορεί να πάθει τη μεγαλύτερη ζημιά
Κατά τη διάρκεια μιας έντονης καταιγίδας, η σωστή αποσύνδεση των ηλεκτρονικών συσκευών είναι απαραίτητη για την αποφυγή ζημιών.
-
 Ακίνητα Ενοικιάζεται οροφοδιαμέρισμα στην περιοχή της Άνοιξης
-
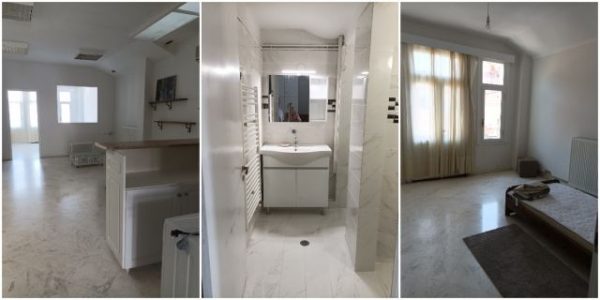 Ακίνητα Ενοικιάζεται ανακαινισμένο διαμέρισμα - studio στο κέντρο της Λαμίας
-
 Εργασία & Υπηρεσίες Ζητείται άτομο για κοπή και απομάκρυνση ελάτων με δωρεάν παροχή της ξυλείας
-
 Εργασία & Υπηρεσίες H Βιομηχανία Τροφίμων «Αρναουτέλης» αναζητά εργάτη παραγωγής και χειριστή κλαρκ
-
 Ακίνητα Πωλείται ακίνητο στην είσοδο της πόλης σε τιμή ευκαιρίας!
-
 Εργασία & Υπηρεσίες Ζητείται προσωπικό από τη διαφημιστική εταιρεία Pandon στη Λαμία
-
 Εργασία & Υπηρεσίες Το Goody's Burger House Λαμίας αναζητά άτομο για την κουζίνα
-
 Εργασία & Υπηρεσίες Λαμία: Έμπειρη καθηγήτρια Αγγλικών παραδίδει ιδιαίτερα μαθήματα σε παιδιά και ενήλικες
-
 Εργασία & Υπηρεσίες Εταιρεία λιανικού εμπορίου ζητά άμεσα προσωπικό
-
 Εργασία & Υπηρεσίες Εταιρεία εμπορίας μονωτικών υλικών στο κέντρο της Λαμίας αναζητά υπάλληλο γραφείου
-
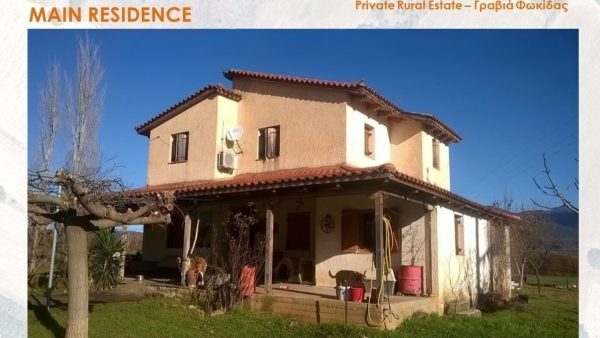 Ακίνητα Πωλείται οργανωμένη κτηνοτροφική μονάδα 79 στρεμμάτων στη Γραβιά Φωκίδας
-
 Εργασία & Υπηρεσίες Ζητείται Γυμναστής/Γυμνάστρια από τον Σύλλογο Γονέων και Κηδεμόνων ΑμεΑ Ν. Φθιώτιδας
-
ΡΟΗ
-
ΔΗΜΟΦΙΛΗ
-
ΑΓΓΕΛΙΕΣ
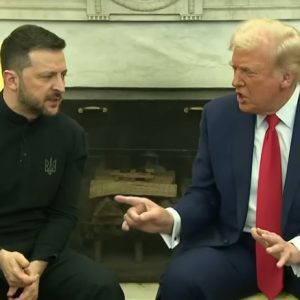
Επίθεση Τραμπ σε Ζελένσκι: «Ήρθε η ώρα να διαπραγματευτεί κάποιος άλλος για την Ουκρανία»
Σκέρτσος για την απαγόρευση των social media στους κάτω των 15: «Δίνουμε λύση αναλογική, συμβατή με ΕΕ και πρωτίστως εφαρμόσιμη»
Το Parnassos Hiking Club συμμετείχε στην 9η Πανελλήνια Συνάντηση Μονοπατιών στο Πολύκαστρο Κιλκίς
Έτσι θα γιορτάσει η Λαμία την 28η Οκτωβρίου - Το πλήρες πρόγραμμα
Συναγερμός στις Θερμοπύλες για πυρκαγιά σε μονοκατοικία κοντά στην εκκλησία
Ισπανία: Τέσσερις νεκροί από τις πλημμύρες στο ανατολικό τμήμα της χώρας
Μητσοτάκης: Ευχές στην ηγεσία της ΕΛΑΣ για την Ημέρα της Ελληνικής Αστυνομίας
Περιφέρεια Στερεάς: Δράση ενημέρωσης και ευαισθητοποίησης για τον καρκίνο του μαστού
Απίστευτο πρόστιμο στον Κριστιάνο Ρονάλντο: Με 255 ευρώ τον τιμώρησε η ομοσπονδία της Πορτογαλίας
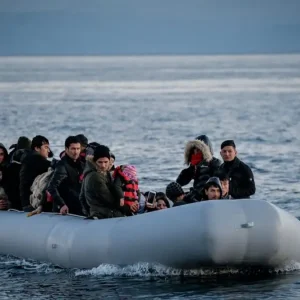
Κρήτη: Συνολικά 170 μετανάστες εντοπίστηκαν στην Αγία Φωτιά και τον Μύρτο
Ιταλία: Κλειστά τα καταστήματα στο Μιλάνο με το φόβο καταστροφών από διαδηλωτές
Πανεκπαιδευτική απεργιακή κινητοποίηση από την ΑΔΕΔΥ Φθιώτιδας
Τρομακτικό βίντεο: Κινητήρας αεροπλάνου τυλίχθηκε στις φλόγες λίγο πριν την απογείωση από αεροδρόμιο του Περού
Φθιώτιδα: Έπεσαν πρόστιμα για άναμμα φωτιάς